Security & Lockdown Audit
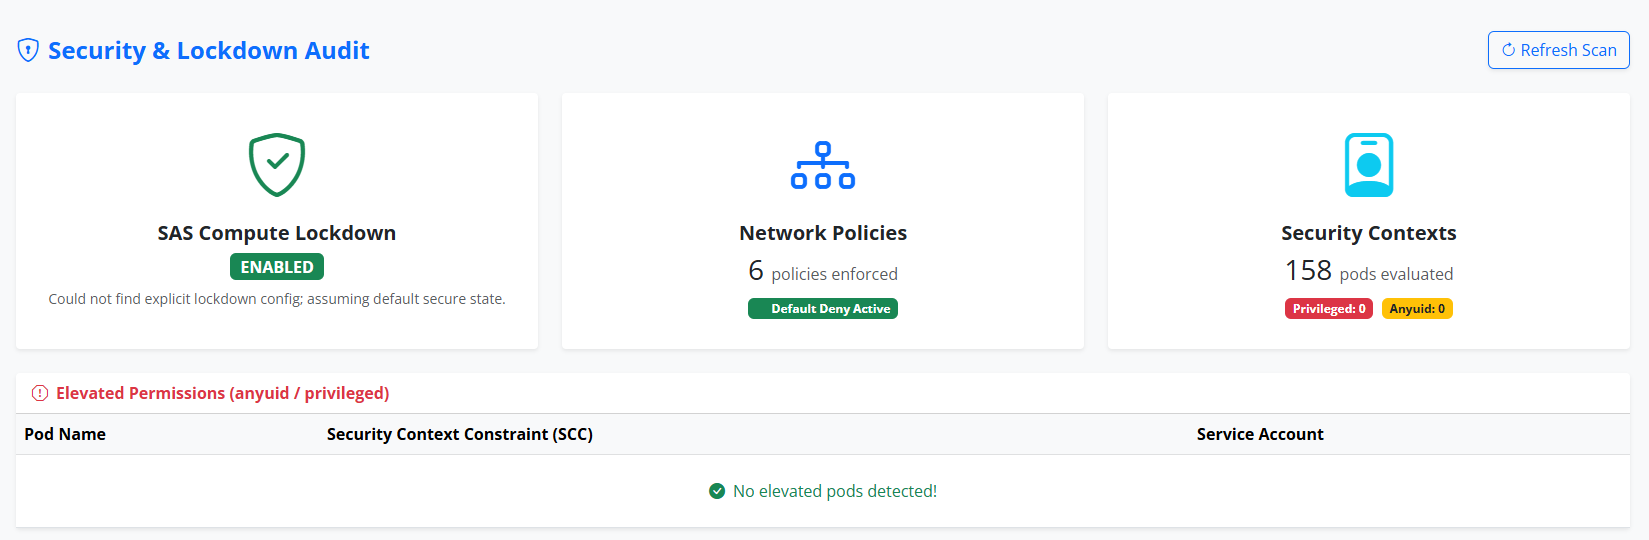
Le module d'audit de sécurité et de verrouillage (Security & Lockdown Audit) est un tableau de bord de conformité centralisé qui valide automatiquement les principales contraintes et configurations de sécurité sur l'ensemble de votre environnement SAS Viya et cluster OpenShift.
Fonctionnalités
- Vérification du verrouillage SAS Compute : Analyse automatiquement la ConfigMap
sas-compute-server-configpour vérifier si la propriété critiqueLOCKDOWN_ENABLEest strictement appliquée, présentant un statut PASS/FAIL immédiat. - Analyse des politiques réseau : Analyse toutes les politiques réseau Kubernetes appliquées dans le namespace. Elle compte le nombre total de politiques actives et vérifie explicitement la présence d'une politique de pare-feu
default-deny, alertant les administrateurs si le réseau interne est trop permissif. - Audit des contraintes de contexte de sécurité (SCC) : Évalue le contexte de sécurité de chaque pod en cours d'exécution dans l'environnement. Elle agrège les statistiques d'utilisation et signale les SCC hautement permissives telles que
anyuidetprivileged. - Suivi des permissions élevées : Isole automatiquement et dresse la liste de tous les pods détectés en cours d'exécution avec des permissions élevées (SCC
anyuidouprivileged) dans un tableau de données dédié. Elle relie directement ces charges de travail à risque à leurs comptes de service associés, permettant une remédiation ciblée. - Exécution asynchrone : Effectue tous les audits de sécurité simultanément via des requêtes AJAX en arrière-plan, garantissant que le tableau de bord se charge instantanément et se met à jour de manière transparente.